ข้อมูลคลังความรู้
รายละเอียดเนื้อหา
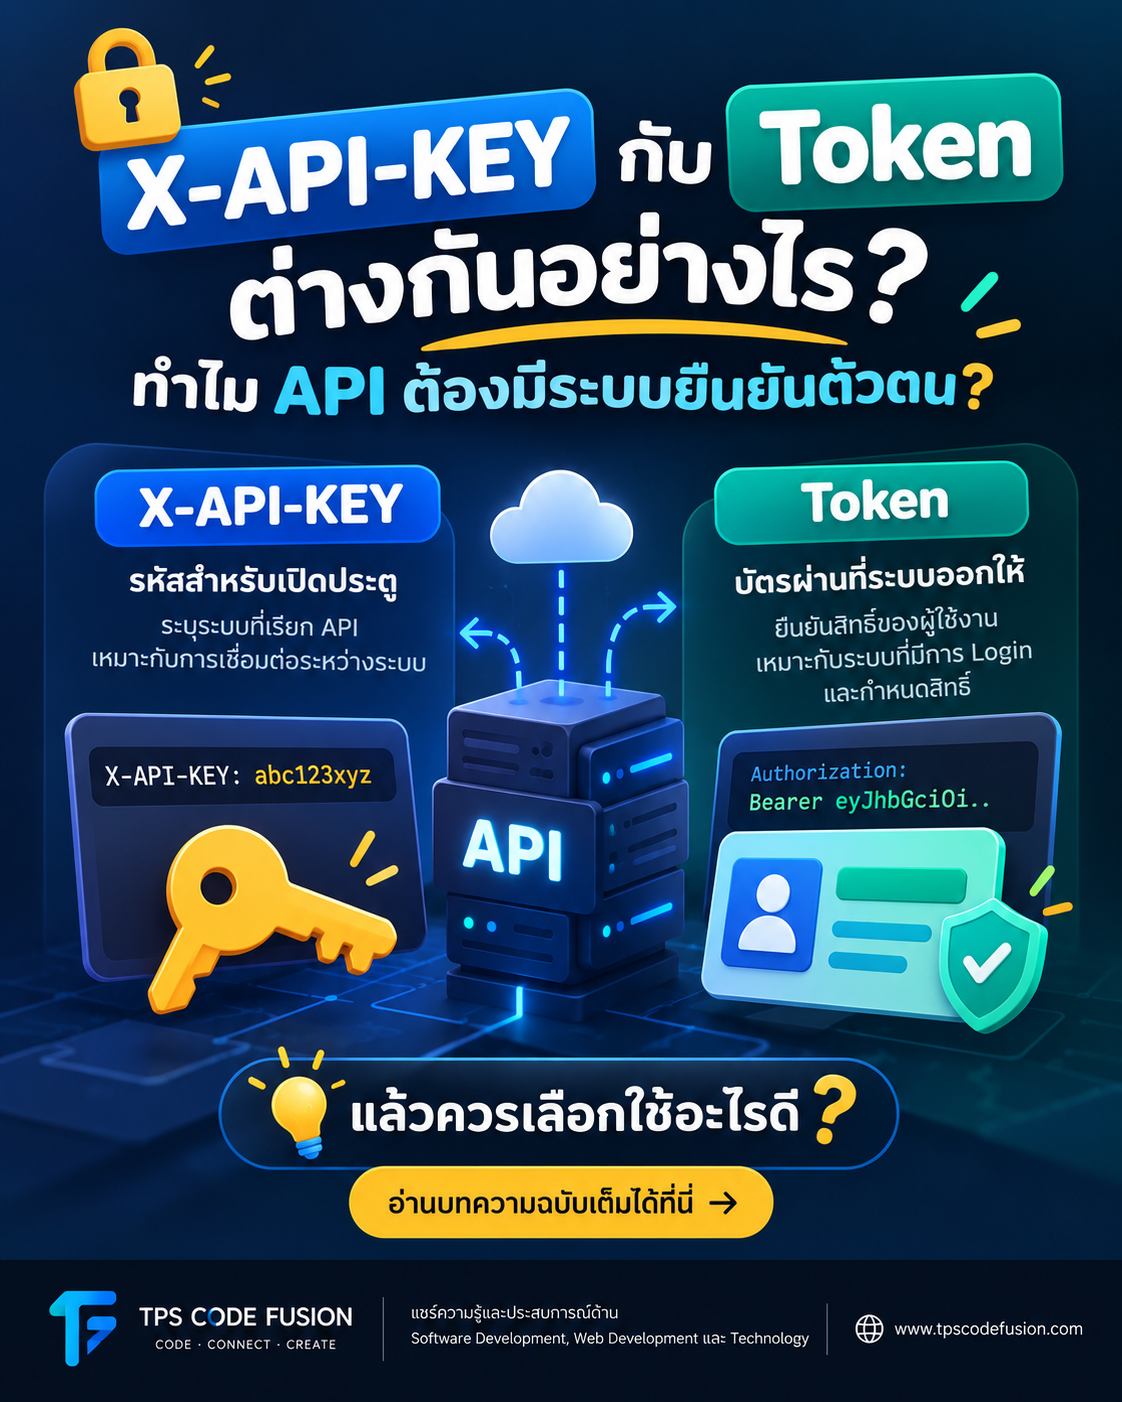
🔐 X-API-KEY กับ Token ต่างกันอย่างไร? ทำไม API ต้องมีระบบยืนยันตัวตน?
🔐 X-API-KEY กับ Token ต่างกันอย่างไร? ทำไม API ต้องมีระบบยืนยันตัวตน?
เคยสงสัยไหมว่า เวลาเว็บไซต์หรือแอปพลิเคชันเชื่อมต่อข้อมูลกันผ่าน API ทำไมบางระบบต้องใช้ X-API-KEY แต่บางระบบกลับใช้ Token?
ทั้งสองอย่างมีหน้าที่ช่วยควบคุมการเข้าถึง API เหมือนกัน แต่มีวิธีใช้งานและจุดประสงค์ที่แตกต่างกัน
วันนี้ TPS Code Fusion จะพาไปทำความเข้าใจแบบง่ายๆ แม้ไม่ใช่ Programmer ก็สามารถเข้าใจได้ครับ 🚀
🔑 X-API-KEY คืออะไร?
ลองจินตนาการว่าเรากำลังจะเข้าอาคารแห่งหนึ่ง ซึ่งมีรหัสผ่านสำหรับเปิดประตู
ใครก็ตามที่มีรหัสถูกต้อง ก็สามารถผ่านประตูเข้าไปได้
X-API-KEY ก็มีแนวคิดคล้ายกัน
เป็นการส่งรหัสลับที่ระบบกำหนดไว้ เพื่อให้ API ตรวจสอบว่าผู้เรียกใช้งานได้รับอนุญาตหรือไม่
ตัวอย่างเช่น
GET /api/employees
X-API-KEY: abc123xyz
เมื่อ API ได้รับคำขอ ก็จะตรวจสอบว่า API Key ที่ส่งมาตรงกับรหัสที่อนุญาตไว้หรือไม่
เหมาะกับการใช้งาน เช่น
- ระบบภายในองค์กรเชื่อมต่อกัน
- Server ติดต่อกับ Server
- ระบบที่ต้องการควบคุมว่าแอปพลิเคชันใดเรียก API ได้บ้าง
ข้อควรระวังคือ หากมีคนได้ API Key ไป ก็อาจนำไปเรียกใช้งานแทนระบบที่ได้รับอนุญาตได้ จึงต้องเก็บรักษาให้ปลอดภัย
🎟️ Token คืออะไร?
ลองเปลี่ยนจากการใช้รหัสเปิดประตู มาเป็นการใช้ บัตรผ่านที่ออกให้หลังจากยืนยันตัวตน
ตัวอย่างเช่น เราเข้าสู่ระบบด้วย Username และ Password เมื่อยืนยันตัวตนสำเร็จ ระบบจะออก Token ให้
จากนั้นสามารถใช้ Token นี้ในการเรียก API โดยไม่ต้องส่งรหัสผ่านทุกครั้ง
ตัวอย่างเช่น
GET /api/profile
Authorization: Bearer eyJhbGciOi...
API จะตรวจสอบว่า Token นั้นถูกต้อง ยังใช้งานได้ และมีสิทธิ์เข้าถึงข้อมูลที่ร้องขอหรือไม่
เหมาะกับการใช้งาน เช่น
- ระบบ Login ของเว็บไซต์
- แอปพลิเคชันมือถือ
- ระบบที่ต้องแยกสิทธิ์ผู้ใช้งาน
- ระบบที่ต้องการกำหนดอายุการใช้งานของการเข้าถึง
Token บางประเภทสามารถกำหนดวันหมดอายุ ขอบเขตสิทธิ์ หรือเพิกถอนการใช้งานได้ ขึ้นอยู่กับวิธีออกแบบระบบ
⚖️ X-API-KEY กับ Token ต่างกันอย่างไร?
| หัวข้อ | X-API-KEY | Token (Bearer) |
|---|---|---|
| เปรียบเทียบง่ายๆ | รหัสผ่านเข้าประตู | บัตรผ่าน |
| จุดประสงค์ทั่วไป | ระบุระบบที่เรียก API | ยืนยันสิทธิ์ของผู้ถือ Token |
| การออกข้อมูล | มักสร้างไว้ล่วงหน้า | มักออกหลังยืนยันตัวตน |
| วันหมดอายุ | แล้วแต่ระบบกำหนด | มักกำหนดได้ |
| สิทธิ์การเข้าถึง | กำหนดได้ตาม Key | กำหนดได้ตาม Token |
| การใช้งานที่พบบ่อย | Server-to-Server | Login และ API ที่ต้องมีสิทธิ์ |
ข้อสำคัญ: X-API-KEY เป็นชื่อ HTTP Header ที่นิยมใช้ส่ง API Key ส่วน Bearer Token เป็นรูปแบบการส่งข้อมูลยืนยันสิทธิ์ผ่าน Header Authorization ไม่ได้หมายความว่า API Key จะหมดอายุไม่ได้ หรือ Token จะปลอดภัยกว่าเสมอไป
💡 แล้วควรเลือกใช้อะไรดี?
หากต้องการให้ระบบ A ติดต่อกับระบบ B โดยไม่เกี่ยวข้องกับการ Login ของผู้ใช้งาน การใช้ API Key อาจเป็นทางเลือกที่เรียบง่ายและเหมาะสม
แต่ถ้าเป็นระบบที่ผู้ใช้งานต้อง Login และมีสิทธิ์แตกต่างกัน เช่น พนักงาน หัวหน้างาน และผู้ดูแลระบบ การใช้ Access Token ร่วมกับระบบตรวจสอบสิทธิ์จะช่วยให้จัดการได้ยืดหยุ่นขึ้น
ทั้งสองวิธีควรใช้งานผ่าน HTTPS เก็บข้อมูลลับอย่างปลอดภัย และตรวจสอบสิทธิ์ที่ฝั่ง Server ทุกครั้ง
📌 สรุป
X-API-KEY เปรียบเสมือนรหัสสำหรับอนุญาตให้ระบบเข้ามาใช้งาน API
Token เปรียบเสมือนบัตรผ่านที่ระบบออกให้ โดยอาจระบุผู้ใช้งาน สิทธิ์ และระยะเวลาที่อนุญาต
ทั้งสองอย่างไม่ได้เป็นคู่แข่งกัน และสามารถใช้งานร่วมกันได้ตามความเหมาะสม
เพราะหัวใจสำคัญของ API Security ไม่ใช่แค่การตรวจสอบว่า “ใครเข้ามาได้บ้าง” แต่ยังต้องตรวจสอบด้วยว่า “เข้ามาแล้วทำอะไรได้บ้าง” 🔐
TPS Code Fusion
แชร์ความรู้และประสบการณ์ด้าน Software Development, Web Development และ Technology
#TPSCodeFusion #API #APIKey #XAPIKEY #BearerToken #AccessToken #APISecurity #Authentication #Authorization #CyberSecurity #WebDevelopment #SoftwareDevelopment #Programming #Technology #ความรู้ไอที #เขียนโปรแกรม